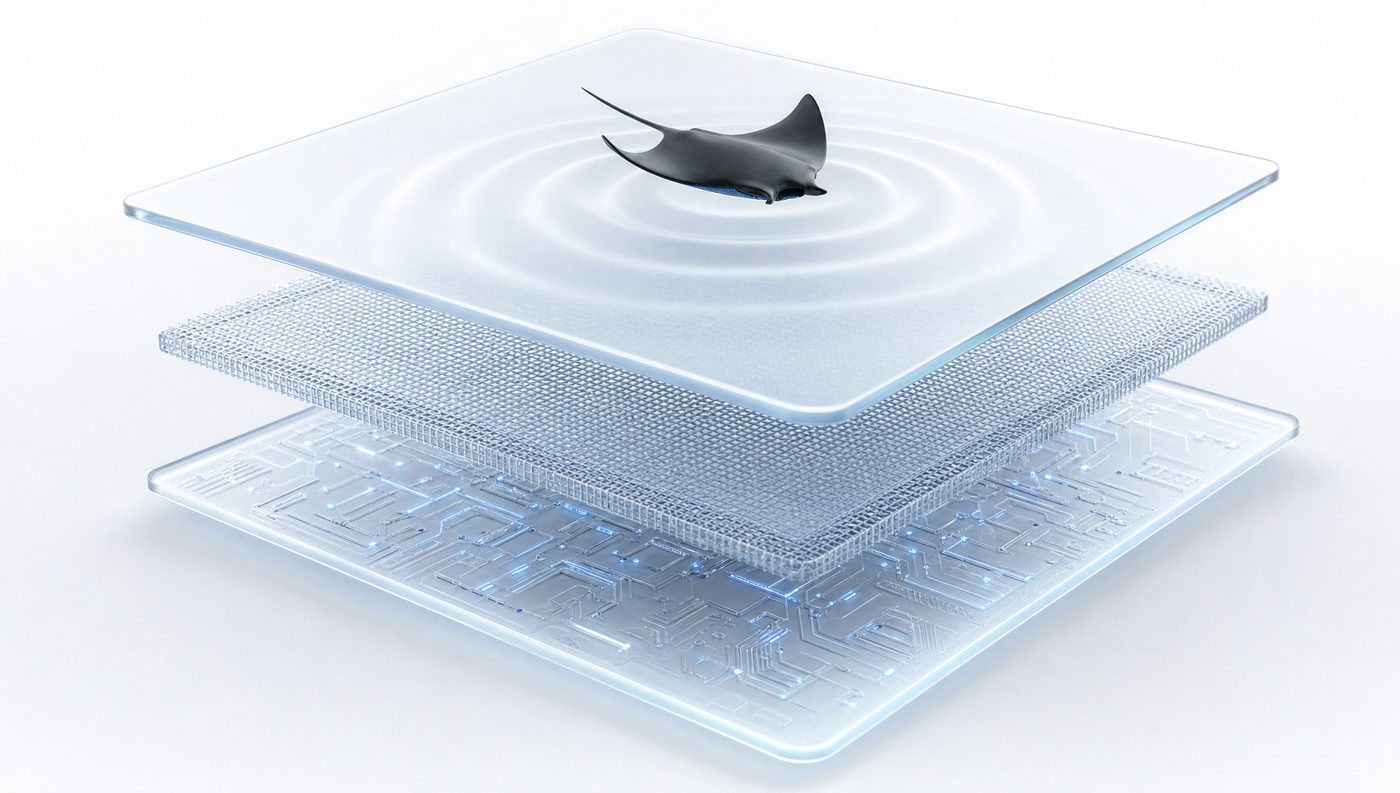
الجدران النارية توقف الحزم، وبلاك مانتا توقف النوايا. إنها طبقة الحماية الخاصة بنا، تعمل فوق الجدار الناري عبر شبكة بوينت اف تريد، وتقرأ السلوك والهوية والنية لا حركة البيانات وحدها.
لا نحجب العناوين، بل نحجب السلوك، ونعرف الفرق بين أداة فحص ومهاجم.
لا تحلّ بلاك مانتا محلّ الجدار الناري، بل تقرأ ما لا يقرؤه: من المتصل فعلًا، وماذا يحاول أن يفعل، وهل حاول ذلك من قبل. وتشارك قوائم التهديدات مع جدارنا الناري المادي، وتقرأ ما يرصده. ويحجب الجدار الناري الآن من يُضبط وهو يستطلع بنيتنا التحتية عبر شبكتنا كلها، بما فيها خوادم عملائنا السحابية، وتبقى القوائم الأخرى في وضع المراقبة حتى تثبت سلامة كل خطوة.

حين يدّعي زائر أنه زاحف Google، تطابقه بلاك مانتا مع نطاقات العناوين التي تنشرها Google، لا مع ترويساته. وينطبق ذلك على Bing وApple وأبرز زواحف الذكاء الاصطناعي.
تسمّي بلاك مانتا كل محاولة استغلال برقم الثغرة CVE، ثم تزنها بحسب وجودها في قائمة CISA للثغرات المستغلة فعليًا، واستخدام عصابات برامج الفدية لها، واحتمال استغلالها (EPSS).
ترصد بلاك مانتا أيضًا محاولات التلاعب بمساعدات Zeta في محادثة الموقع وفي لوحة الألعاب، مثل حقن الأوامر وكسر القيود وحيل تسريب البيانات. كما تصنّفها وفق تقنيات MITRE ATLAS البالغ عددها 186، وتربط المحاولات الموزّعة على عناوين كثيرة في حادثة واحدة.
تطابق بلاك مانتا محاولات حقن SQL والبرمجة عبر المواقع وتضمين الملفات وتنفيذ الأوامر عن بعد ومسح الثغرات مع مجموعة قواعد OWASP الأساسية.
تتابع بلاك مانتا محاولات حشو بيانات الدخول والتخمين بالقوة الغاشمة ورشّ كلمات المرور ضد المواقع وصناديق البريد ولوحة الاستضافة التي نديرها، وضد SSH، معًا لا كل خدمة على حدة.
تطابق بلاك مانتا روابط البرمجيات الخبيثة المستضافة على المواقع التي نخدمها مع بيانات الإساءة العامة من abuse.ch، لذلك نكتشف الموقع المخترق من جهتنا. وعلى خوادم العملاء السحابية تراقب الحركة في الاتجاهين: موجات الإغراق الموجّهة إلى الخادم، والمسح وتخمين كلمات المرور والرسائل المزعجة الصادرة من خادم مخترق. كما تميّز الخدمة الحقيقية من الهجوم، فلا تعدّ بثًّا يخدم مستمعيه إغراقًا. كذلك ترصد عيّنات الحركة أي خادم لدينا يتصل بخادم تحكّم معروف لشبكات البوت نت، ثم تدرج بلاك مانتا خادم التحكّم لدى الجدار الناري، فيمكن قطع خط التحكّم مع بقاء الخدمة تعمل.
يكشف مسح خارجي للمنافذ كل ست ساعات الخدمات التي لم يعلن عنها أحد، كما تقرأ بلاك مانتا منصّة الخوادم الافتراضية وسياسة الجدار الناري كل بضع دقائق، لذلك يظهر أي خادم جديد أو معاد تسميته أو محذوف خلال دقائق. وحتى موجّه الحافة وخوادم الأسماء لدينا تحت المراقبة: يُسجَّل كل تغيير في إعداداتها ومن أجراه، وتُطلق أي منطقة DNS تتوقف عن التحميل إنذارًا خلال دقائق. بالإضافة إلى ذلك، نفحص مواقع WordPress التي نستضيفها يوميًا مقابل أكثر من 48,000 نطاق إصدار معروف الثغرات للإضافات والقوالب، ونبحث فيها عن مفاتيح API للذكاء الاصطناعي المكشوفة.

ادّعِ أنك زاحف Google من خادم مستأجر، وسيكون الجواب من النطاقات التي تنشرها Google، لا من ترويساتك. أما زواحف الذكاء الاصطناعي ومساعداته وأدوات الوكلاء الذكية، فتتعرّف عليها بلاك مانتا وتديرها، ولا تحجبها لمجرد أنها ذكاء اصطناعي: فالإساءة وحدها ما نعدّه هجومًا.
كذلك تتعرّف على أدوات الفحص البحثية التابعة لمشاريع منشورة وتسمها، ولا تصعّد ضدها أبدًا. تعرف بلاك مانتا من ينظر، ومن يتظاهر بالنظر.
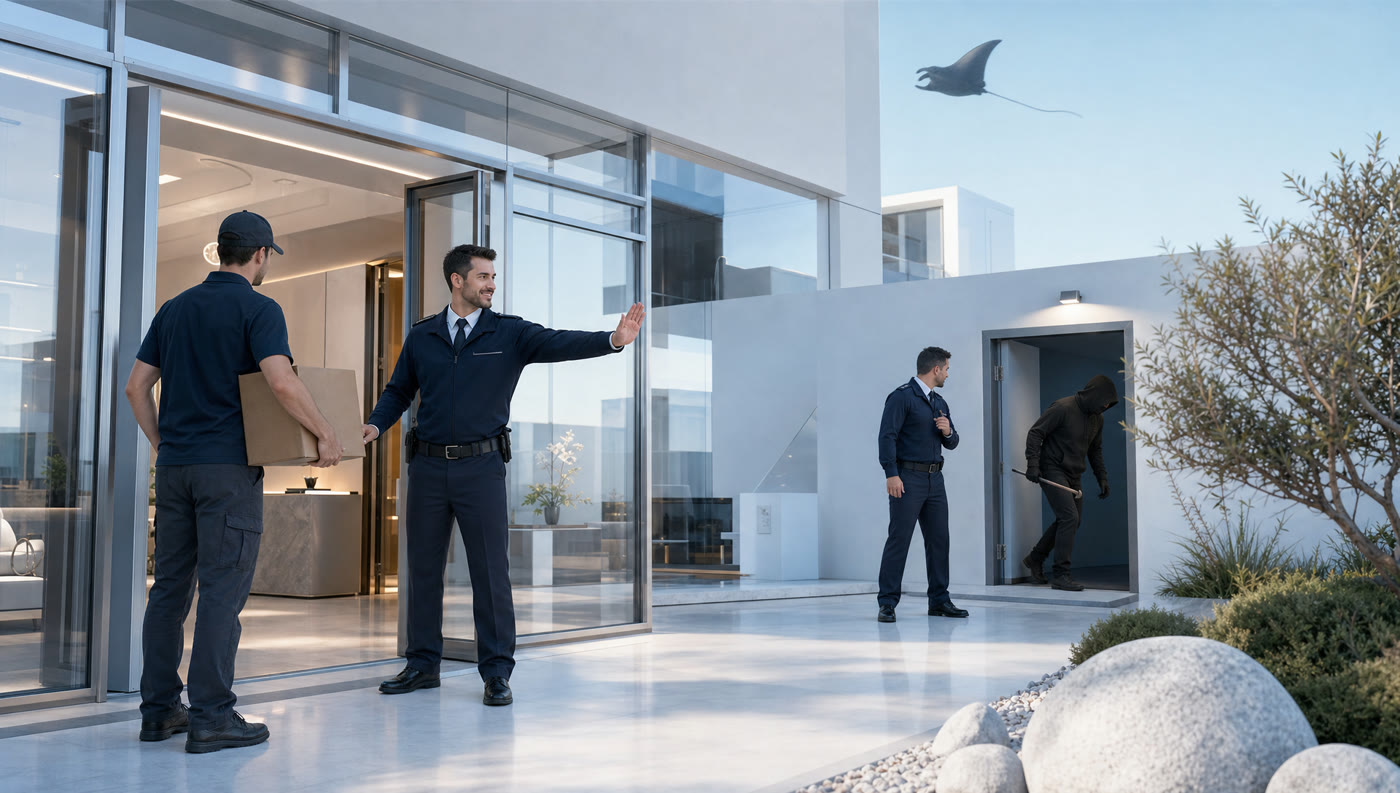
ندافع عن بنيتنا التحتية، ونحمي عملاءنا.

على بنيتنا التحتية تكون بلاك مانتا صارمة؛ فالسلوك المريب يصعد سلّم الاستجابة سريعًا، لأنه لا مبرّر لأحد أن يفحص أنظمتنا.
أما في الخدمات التي يشغّلها عملاؤنا، فقد صمّمنا قواعدها لتتحقّق قبل أن تحجب، وتشترط إشارتين مستقلتين قبل أي حجب، وتنبّه قبل أن تعزل أي شيء.
المراقبة السلبية ليست مراقبة عمياء. تتعلّم بلاك مانتا أولًا الحركة المعتادة لكل لعبة، لتميّز الأمسية المزدحمة من الهجوم. ثم تأتي الحماية التلقائية بعد أن تثبت سلامة كل خطوة. وترى حالتها في بطاقة بلاك مانتا الخاصة بالخادم داخل لوحة الألعاب ومنطقة العملاء.
الإغراق وإساءة استخدام منفذ الاستعلام
تخمين كلمات مرور الإدارة والدخول
موجات دخول آلية
ملفات تعديل ضارة
تعطّل متكرر وخوادم لا تستجيب
وإذا أطلقت بلاك مانتا تنبيهًا على خادمك، فاسأل Zeta من البطاقة. فيجيبك بالعربية أو الإنجليزية بلغة واضحة، في أربعة أجزاء:
كل استجابة متناسبة: أخفّ خطوة تكفي، ولا تنتقل بلاك مانتا إلى الخطوة التالية إلا حين تستحقها الأدلة.
بلاك مانتا لا تعبث، ولا تخمّن. الخطوة الأولى مفعّلة: من تضبطه بلاك مانتا وهو يستطلع بنيتنا التحتية يُحجب الآن عند الجدار الناري عبر شبكتنا كلها، بما فيها خوادم عملائنا السحابية، ويبقى كل ما عدا ذلك في وضع الرصد حتى تثبت سلامة كل خطوة.
تتغيّر معلومات بلاك مانتا الاستخباراتية كل يوم، لذلك لا يعمل أي تغيير قبل فحصه.

تتحقّق بلاك مانتا من كل تحديث استخباراتي عند مصدره قبل استخدامه.
وإذا غيّر تحديث الكثير دفعة واحدة، توقفه بلاك مانتا للمراجعة بدل تطبيقه.
الزواحف الموثّقة والشركاء ونطاقاتنا محميّة برمجيًا، لذلك لا يستطيع مصدر خاطئ أن يحجبها.
وندوّن كل تحديث في سجل، ومن ثم نعرف دائمًا ما الذي تغيّر ومتى.
تقيّم القواعد كل قرار أولًا، ثم يراجعه مراجع يعمل بالذكاء الاصطناعي، ويعيد حكم ذكاء اصطناعي مستقل فحص القرارات يوميًا، والكلمة الأخيرة لفريقنا. ويتعلّم المحرّك من أخطائه: فوحده لا يستطيع إلا أن يصبح أكثر حذرًا، أما أن يصبح أشدّ صرامة فيتطلّب موافقة فريقنا. وأخيرا، يعيد مفتاح الإيقاف كل شيء إلى وضع المراقبة خلال دقائق، ولم يحتج إليه أحد حتى الآن.
الأرقام حتى أكتوبر 2026. تشمل المعلومات الاستخباراتية مصادر منشورة منها CISA KEV وFIRST EPSS وMITRE ATLAS ومجموعة قواعد OWASP وقوالب nuclei من ProjectDiscovery وقوائم MISP وabuse.ch.
لا. هي طبقة مستقلة تعلو جدارنا الناري المؤسسي؛ يتولّى الجدار الناري الحزم والمنافذ، بينما تقرأ بلاك مانتا السلوك والهوية والنية.
لا. خوادم الألعاب والشبكة الافتراضية الخاصة والبث المباشر وسطح المكتب البعيد حساسة لزمن الاستجابة، لذلك تراقبها بلاك مانتا مراقبة سلبية؛ فهي ليست في مسار حزمها ولا تضيف أي تأخير. ومع ذلك تراقب كل خادم ألعاب على حدة.
الزواحف الموثّقة محميّة برمجيًا، لأن بلاك مانتا تطابق هويتها مع نطاقات العناوين التي ينشرها مشغّلوها. أما زواحف الذكاء الاصطناعي ومساعداته وأدوات الوكلاء الذكية، فتتعرّف عليها وتديرها، ولا تحجبها لمجرد أنها ذكاء اصطناعي.
جزئيًا. الخطوة الأولى مفعّلة: يحجب الجدار الناري الآن من يُضبط وهو يستطلع بنيتنا التحتية عبر شبكتنا كلها، بما فيها خوادم عملائنا السحابية، ويبقى كل ما عدا ذلك في وضع الرصد حتى تثبت سلامة كل خطوة.
تحدّث إلى فريقنا عن الخدمات التي تشغّلها معنا، وكيف تحرسها بلاك مانتا.